 ZoneTech
Bảo mật website bán hàng: 10 việc tối thiểu và cách sao lưu cho doanh nghiệp nhỏ
Bảo mật website là giữ cho web không bị người lạ chiếm quyền, chèn mã độc hay lấy dữ liệu khách, và có bản sao lưu để dựng lại khi có sự cố. Doanh nghiệp nhỏ không cần đội kỹ thuật riêng: phần lớn rủi ro đến từ mật khẩu yếu, phần mềm cũ và không có bản sao lưu dùng được. Bài này dành cho chủ shop, hộ kinh doanh đang tự quản lý web hoặc thuê dịch vụ quản lý website.
Tóm tắt nhanh
- Ba việc làm ngay hôm nay: bật xác thực 2 lớp cho tài khoản quản trị, xóa tài khoản của người đã nghỉ, kiểm tra bản sao lưu gần nhất có mở được không.
- Web trên Haravan, Sapo do nền tảng lo máy chủ; chủ web vẫn phải lo tài khoản, phân quyền và ứng dụng cài thêm.
- Sao lưu theo quy tắc 3-2-1: 3 bản dữ liệu, trên 2 thiết bị khác nhau, 1 bản để ngoài nơi đặt web.
- Chứng chỉ SSL có loại miễn phí; Let’s Encrypt cấp và tự gia hạn.
- Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 có hiệu lực từ 1/1/2026; phần lớn vi phạm bị phạt tới 3 tỷ đồng với tổ chức.
Bảo mật website là gì và doanh nghiệp nhỏ mất gì nếu bỏ qua
Bảo mật website gồm phần phòng (khóa tài khoản, cập nhật, mã hóa kết nối) và phần dự phòng (sao lưu, kế hoạch xử lý sự cố).
Thiệt hại hay gặp: web bị chèn trang cờ bạc làm mất thứ hạng, khách bị chuyển sang trang lạ, nhân viên cũ vẫn vào sửa giá, mất hết sản phẩm và đơn vì không có bản sao lưu. Theo web.dev của Google, mã độc trên web bị hack còn có thể ghi lại thao tác bàn phím và lấy thông tin đăng nhập của khách.
Phần dữ liệu khách còn kéo theo trách nhiệm pháp lý. Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 và Nghị định 356/2025/NĐ-CP có hiệu lực từ 1/1/2026 (VCCI). Theo Điều 8 của Luật, tổ chức vi phạm bị phạt tối đa 3 tỷ đồng; mức 5% doanh thu năm trước chỉ áp cho vi phạm chuyển dữ liệu ra nước ngoài (Hệ thống pháp luật, Điều 8).
Dấu hiệu website bị tấn công và các mối đe dọa thường gặp
Web bị hack thường không lộ rõ; kiểm tra ngay khi thấy các dấu hiệu sau.
| Dấu hiệu | Thường là kiểu tấn công nào | Kiểm tra ở đâu |
|---|---|---|
| Google hiện trang lạ, tiếng nước ngoài dưới tên miền của mình | Chèn trang spam từ khóa | Gõ "site:tenmien.vn" trên Google |
| Bấm từ Google vào web thì bị chuyển sang trang khác | Chuyển hướng có điều kiện | Mở từ kết quả tìm kiếm trên điện thoại |
| Xuất hiện tài khoản quản trị không ai tạo | Chiếm tài khoản | Danh sách người dùng trong trang quản trị |
| Search Console báo vấn đề bảo mật | Mã độc, spam | Mục Bảo mật trong Search Console |
| Trình duyệt hiện màn hình đỏ cảnh báo | Bị Duyệt web an toàn gắn cờ | Mở web bằng Chrome |
Tài liệu của Google nêu các kiểu hack như chèn từ khóa tiếng Nhật, trang rác vô nghĩa, chèn link ẩn và mã độc. Ở web nhỏ, đường vào hay gặp là mật khẩu bị lộ, plugin cũ và plugin tải từ nguồn không rõ.
Cách bảo mật website: 10 việc tối thiểu theo thứ tự ưu tiên
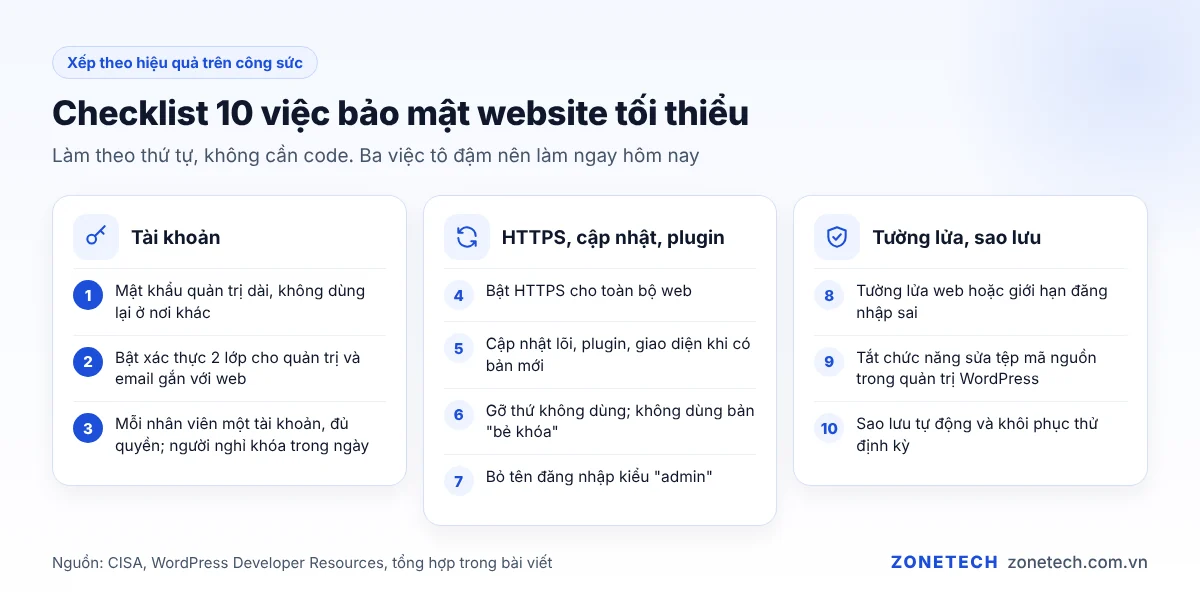
Mười việc xếp theo hiệu quả trên công sức. Hướng dẫn từng bước có trong bài cách bảo mật website.
Tài khoản: mật khẩu mạnh, xác thực 2 lớp, phân quyền nhân viên
- Đổi mật khẩu quản trị thành chuỗi dài, không dựa trên tên, tên đăng nhập hay từ trong từ điển, và không dùng lại ở nơi khác.
- Bật xác thực 2 lớp cho mọi tài khoản quản trị và email gắn với web. Theo CISA, khi mật khẩu bị lộ, người lạ vẫn không qua được bước xác minh thứ hai.
- Mỗi nhân viên một tài khoản riêng, chỉ cấp quyền đủ làm việc (nhân viên đăng sản phẩm không cần quyền cài ứng dụng). Ai nghỉ việc thì khóa trong ngày.
HTTPS, cập nhật, gỡ plugin không dùng
- Bật HTTPS cho toàn bộ web, không chỉ trang thanh toán.
- Cập nhật lõi WordPress, plugin, giao diện khi có bản mới; tài liệu WordPress ghi rõ các bản cũ không còn được vá lỗi bảo mật.
- Gỡ plugin, giao diện, ứng dụng không dùng; chỉ cài từ nguồn tin cậy, không dùng bản "bẻ khóa".
- Bỏ tên đăng nhập kiểu "admin".
Tường lửa và giới hạn đăng nhập
- Bật tường lửa ứng dụng web hoặc plugin bảo mật có giới hạn số lần đăng nhập sai.
- Tắt chức năng sửa tệp mã nguồn ngay trong trang quản trị WordPress.
- Sao lưu tự động và khôi phục thử định kỳ (phần dưới).
Bảo mật trang web trên nền tảng có sẵn và trên WordPress khác nhau thế nào
Trên nền tảng có sẵn như Haravan, Sapo, nhà cung cấp lo máy chủ; Haravan ghi rõ hosting và SSL miễn phí cho mọi gói có website (Haravan). Trên WordPress tự cài, gần như mọi lớp do chủ web và đơn vị hosting chịu. Chứng chỉ SSL được giải thích kỹ trong bài SSL là gì.
| Việc | Haravan, Sapo | WordPress tự cài |
|---|---|---|
| Máy chủ, hệ điều hành | Nền tảng lo | Đơn vị hosting lo, chủ web chọn hosting tốt |
| Chứng chỉ SSL | Nền tảng cấp | Chủ web cài, thường qua hosting |
| Cập nhật phần mềm lõi | Nền tảng lo | Chủ web |
| Ứng dụng, plugin cài thêm | Chủ web chọn và gỡ | Chủ web chọn, cập nhật và gỡ |
| Mật khẩu, xác thực 2 lớp, phân quyền | Chủ web | Chủ web |
| Sao lưu | Nên tự xuất dữ liệu sản phẩm, khách, đơn định kỳ | Chủ web hoặc hosting, cần kiểm tra |
Sao lưu website đúng cách
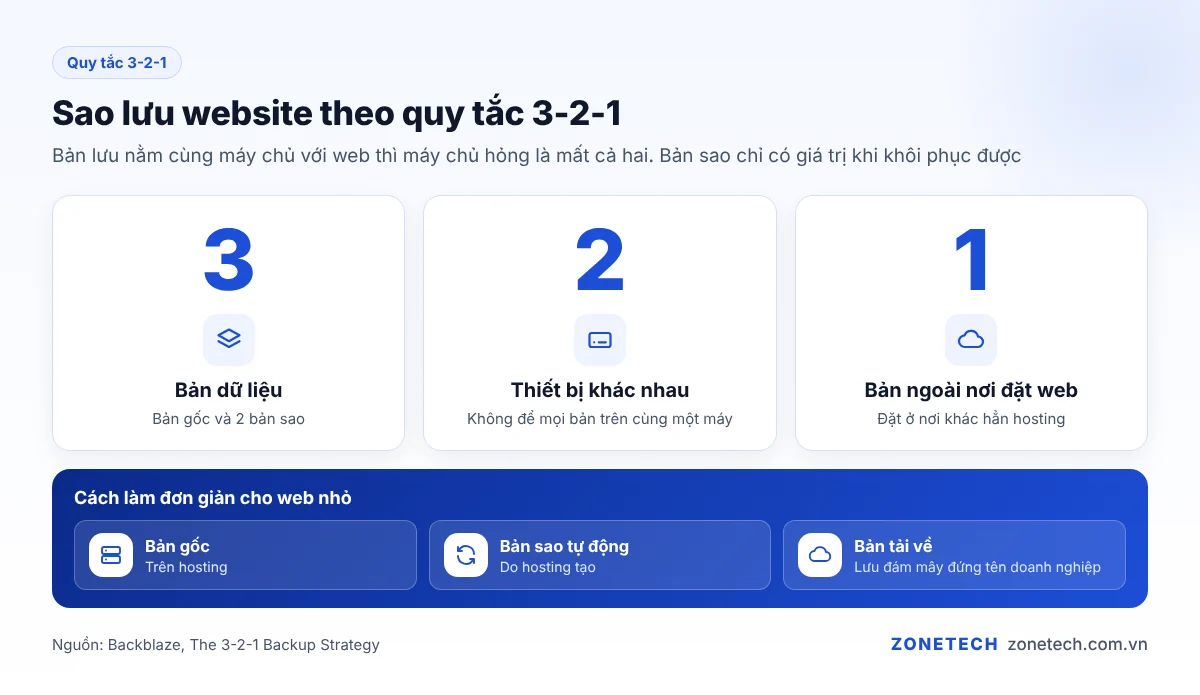
Bản sao lưu chỉ có giá trị khi khôi phục được; bản nằm cùng máy chủ với web thì máy chủ hỏng là mất cả hai.
Quy tắc 3-2-1
Quy tắc 3-2-1 nghĩa là giữ 3 bản dữ liệu (bản gốc và 2 bản sao), trên 2 thiết bị khác nhau, trong đó 1 bản đặt ở nơi khác hẳn (Backblaze). Với web nhỏ, cách làm đơn giản: bản gốc trên hosting, bản sao tự động của hosting, và một bản tải về lưu trữ đám mây đứng tên doanh nghiệp.
Lịch sao lưu và khôi phục thử
| Loại web | Sao lưu | Khôi phục thử | Công sức ước tính |
|---|---|---|---|
| Haravan, Sapo | Xuất file sản phẩm, khách hàng, đơn hằng tháng | Mở file kiểm tra đủ cột, đủ dòng | 15-30 phút/tháng |
| WordPress bán ít | Tự động hằng tuần cả mã và cơ sở dữ liệu | Mỗi quý dựng thử trên tên miền phụ | 1-2 giờ/quý |
| WordPress bán hằng ngày | Cơ sở dữ liệu hằng ngày, toàn bộ hằng tuần | Mỗi tháng kiểm một bản | 1-2 giờ/tháng |
Lịch bảo trì chung (cập nhật, đo tốc độ, dọn ứng dụng) nằm ở bài bảo trì và tốc độ website.
Sửa lỗi trình duyệt báo không bảo mật
Trình duyệt báo "Không bảo mật" khi kết nối tới web không được mã hóa, người khác có thể xem hoặc sửa dữ liệu; cách sửa là chuyển web sang HTTPS (Trợ giúp Google Chrome). Các bước xử lý cho từng trường hợp có trong bài lỗi không bảo mật trang web.
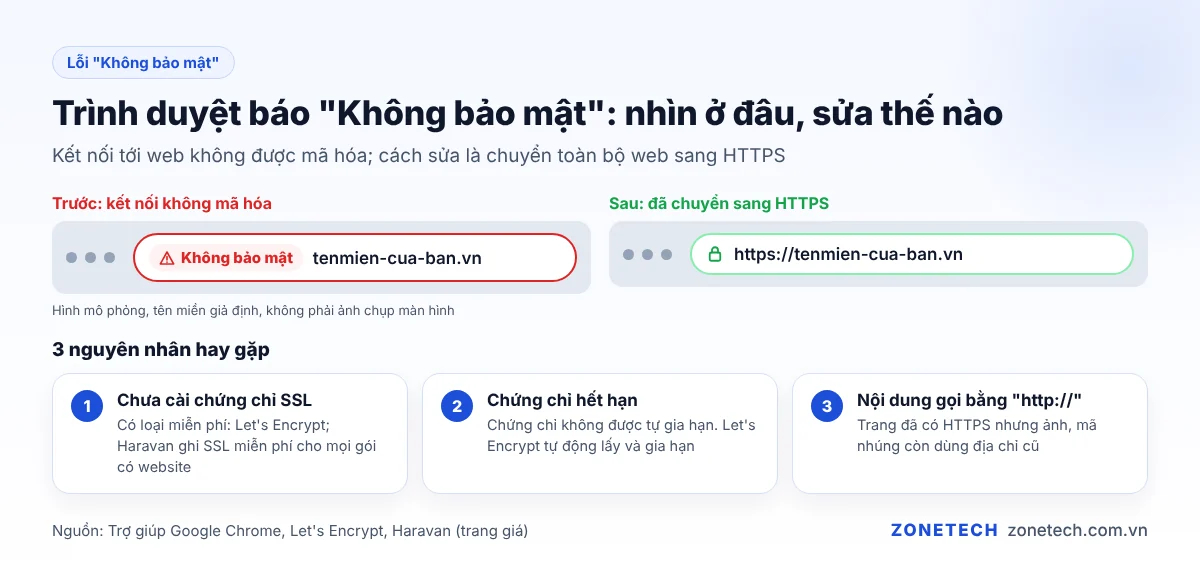
Ba nguyên nhân hay gặp: chưa cài chứng chỉ SSL, chứng chỉ hết hạn không tự gia hạn, hoặc trang đã có HTTPS nhưng còn ảnh, mã nhúng gọi bằng "http://". Chứng chỉ không cần tốn tiền: Let’s Encrypt là tổ chức cấp chứng chỉ miễn phí, tự động lấy và gia hạn chứng chỉ (Let’s Encrypt).
Web bị hack: xử lý trong 24 giờ đầu
Ví dụ giả định: một cửa hàng trà dùng WordPress thấy Google hiện hàng trăm trang bán thuốc dưới tên miền của mình. Thứ tự dưới đây dựa trên các bước Google gợi ý.
| Thời điểm | Việc làm | Ai làm |
|---|---|---|
| Giờ đầu tiên | Đổi mật khẩu quản trị, hosting, email; xóa tài khoản lạ; báo đơn vị hosting | Chủ web |
| Trong 4 giờ | Đưa web vào chế độ bảo trì; tải về bản sao hiện tại để điều tra | Người quản trị web |
| Trong 12 giờ | Tìm lỗ hổng: plugin cũ, tài khoản bị lộ; khôi phục từ bản sạch gần nhất | Người quản trị hoặc dịch vụ thuê ngoài |
| Trong 24 giờ | Cập nhật toàn bộ, kiểm tra Search Console, gửi yêu cầu xem xét lại nếu bị gắn cờ | Người quản trị web |
Nếu web lưu thông tin khách và bị lộ, phải báo cơ quan chuyên trách bảo vệ dữ liệu cá nhân (Bộ Công an) chậm nhất 72 giờ kể từ khi phát hiện (Điều 23 Luật 91/2025/QH15, Hệ thống Pháp luật).
Khi nào nên thuê dịch vụ bảo mật website
Nên thuê khi web đã bị hack mà không ai tìm ra lỗ hổng, khi web WordPress nhiều plugin và có đơn hằng ngày, hoặc khi không ai theo được lịch sao lưu.
Chi phí và phạm vi cần hỏi
Giá dịch vụ bảo mật website tùy phạm vi; hãy hỏi mọi bên cùng các câu sau:
- Gói gồm theo dõi thường xuyên hay chỉ xử lý khi có sự cố?
- Sao lưu lưu ở đâu, bao lâu, ai khôi phục thử?
- Khi bị hack, bao lâu phản hồi, có tính thêm phí dọn dẹp không?
- Tài khoản quản trị, tên miền, hosting có đứng tên doanh nghiệp không?
- Có biên bản bàn giao và nhật ký công việc mỗi tháng không?
ZoneTech hỗ trợ gì?
ZoneTech làm website bán hàng trên Haravan, Sapo hoặc WordPress qua dịch vụ thiết kế website ZoneWeb: gói 3 triệu đồng (1-2 tuần), 6 triệu (2-4 tuần), 10 triệu (4-6 tuần, có kết nối sàn, fanpage, Zalo OA). Giá chưa gồm VAT, chưa gồm tên miền, hosting hoặc thuê bao nền tảng. Tài khoản và dữ liệu là của khách, mọi bàn giao có biên bản. Gọi 0828.229.666 hoặc 0976.179.886 để nhận tư vấn làm website từ 3 triệu.
Câu hỏi thường gặp về bảo mật website
Web làm trên Haravan, Sapo có cần tự lo bảo mật không?
Có, nhưng ít việc hơn. Nền tảng lo máy chủ và phần mềm lõi; chủ web lo mật khẩu, xác thực 2 lớp, phân quyền, ứng dụng cài thêm và xuất dữ liệu dự phòng.
Chứng chỉ SSL có miễn phí không?
Có. Let’s Encrypt cấp miễn phí và tự gia hạn; Haravan kèm SSL cho các gói có website.
Bao lâu nên sao lưu website một lần?
Web bán hằng ngày nên sao lưu cơ sở dữ liệu mỗi ngày, web ít đơn có thể hằng tuần. Quan trọng hơn là khôi phục thử định kỳ và giữ một bản ngoài máy chủ.
Web bị chèn link lạ, chuyển hướng sang trang khác thì làm gì?
Làm theo bảng 24 giờ ở trên: đổi mật khẩu, xóa tài khoản lạ, khôi phục từ bản sạch, cập nhật plugin, rồi gửi yêu cầu xem xét lại trong Search Console nếu web bị gắn cờ.
Nhân viên nghỉ việc cần làm gì với tài khoản quản trị web?
Khóa tài khoản của người đó trong ngày, đổi mật khẩu dùng chung họ biết, kiểm tra email cá nhân của họ có gắn vào tên miền, hosting không.
Rò rỉ dữ liệu khách hàng thì doanh nghiệp có trách nhiệm gì?
Luật Bảo vệ dữ liệu cá nhân 2025 áp dụng từ 1/1/2026, tổ chức vi phạm có thể bị phạt tới 3 tỷ đồng. Theo Điều 41 Nghị định 356/2025, doanh nghiệp nhỏ được ân hạn 5 năm, hộ kinh doanh và doanh nghiệp siêu nhỏ được miễn một số nghĩa vụ, trừ khi xử lý dữ liệu nhạy cảm hoặc làm dịch vụ xử lý dữ liệu.
Đọc tiếp: thủ tục thông báo website Bộ Công Thương cho web bán hàng.
Cập nhật lần cuối: 13/10/2026.